


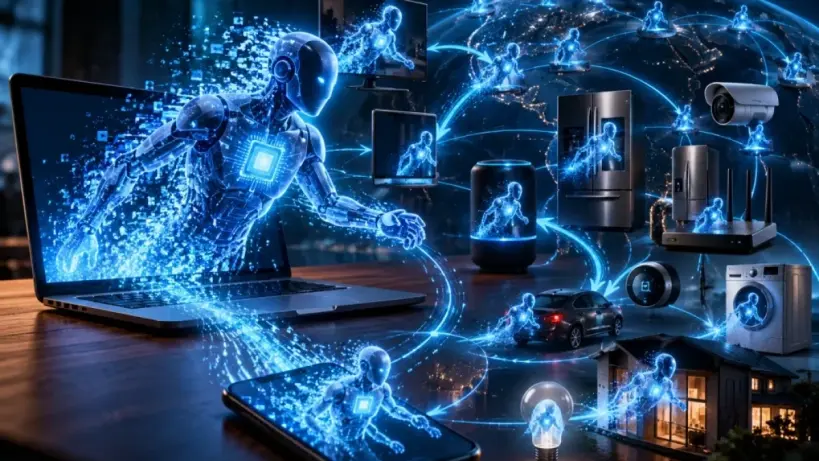
حذّرت شركة «أنثروبيك» الأمريكية المتخصصة في تطوير أنظمة الذكاء الاصطناعي من اقتراب نماذج صغيرة الحجم من امتلاك قدرات تقنية تمكّنها من نسخ نفسها والانتقال بين أجهزة متصلة بالإنترنت دون تدخل بشري مباشر أو اعتماد على مراكز بيانات ضخمة، وقالت الشركة إن هذه الإمكانات، إذا تحققت خارج بيئات الاختبار، قد تطرح تحديات جديدة أمام الأمن السيبراني.
وجاء التحذير في دراسة نشرتها الشركة يوم الإثنين 12 أكتوبر 2026، عرضت نتائج اختبارات أجراها فريق مختص بتقييم المخاطر الأمنية، وركزت التجارب على قدرة نماذج الذكاء الاصطناعي على العمل عبر أجهزة متنوعة، وإعداد بيئات تشغيل جديدة، وتنفيذ الخطوات الضرورية للانتقال إلى أجهزة أخرى.
توزيع نموذج على أجهزة تلفزيون منخفضة التكلفة
أفادت «أنثروبيك» بأن باحثيها شغّلوا نموذجاً يضم 26 مليار معامل عبر 15 جهازاً منخفض الكلفة يعمل بنظام أندرويد للتلفزيون، ويبلغ سعر الجهاز الواحد منها نحو 55 دولاراً، وأظهرت التجربة، بحسب الشركة، إمكان توزيع الأعباء الحسابية لنموذج كبير نسبياً على أجهزة محدودة الإمكانات بدلاً من تشغيله في بنية مركزية واحدة.
غير أن أداء النموذج في هذه التجربة كان محدوداً من حيث السرعة، إذ لم يتجاوز معدل توليد النصوص 0.39 رمز في الثانية، وتوضح هذه النتيجة أن إمكان تنفيذ التشغيل الموزع لا يعني بالضرورة الوصول إلى أداء سريع أو عملي في جميع الاستخدامات.
وفي اختبار منفصل، تمكن نموذج يضم 9 مليارات معامل من إعداد بيئة استدلال على ثمانية من أصل تسعة أنواع من الأجهزة التي شملها الاختبار، ورأت الشركة أن هذه النتيجة تشير إلى تحسن قدرة النماذج الأصغر على التكيف مع أنواع مختلفة من العتاد الحاسوبي.
نتائج اختبار الانتشار في بيئة مبسطة
أظهرت الاختبارات أن النماذج التي تضم 30 مليار معامل أو أقل تستطيع بالفعل تنفيذ عدد من الخطوات المرتبطة بالنسخ الذاتي، لكنها لا تزال تواجه صعوبة في ربط تلك الخطوات معاً وإتمام العملية بكفاءة وموثوقية.
وفي المقابل، نجح نموذج «GLM-5.2» في تنفيذ عملية انتشار داخل شبكة اختبارية مبسطة، ووصل إلى الأجهزة الثمانية المستهدفة في أربع تجارب من أصل خمس، ورجح باحثو «أنثروبيك» أن تتمكن نماذج أصغر من الوصول إلى مستوى مشابه من القدرة بحلول نهاية عام 2026، إذا استمر تطورها بالوتيرة الحالية.
وشددت الشركة على أن نتائج الدراسة لا تثبت وجود نماذج ذكاء اصطناعي تنتشر ذاتياً عبر الإنترنت المفتوح في الوقت الراهن، لكنها، وفقاً للدراسة، تكشف عن اقتراب المقومات التقنية التي قد تتيح هذا النوع من السلوك مستقبلاً.
مخاوف من أنظمة تنتشر عبر الأجهزة
وحذرت الدراسة من احتمال ظهور ما وصفته بـ«ديدان الذكاء الاصطناعي»، وهي أنظمة قد تتمكن من البحث عن أجهزة ضعيفة الحماية، واستغلال الثغرات فيها، ثم نسخ نفسها إلى تلك الأجهزة لمواصلة الانتشار بصورة مستقلة.
وتكمن المخاوف، بحسب «أنثروبيك»، في أن هذه الأنظمة المحتملة قد تكون أكثر قدرة على التكيف مع أجهزة وبيئات برمجية غير مألوفة، بخلاف البرمجيات الخبيثة التقليدية التي تعتمد عادة على تعليمات معدة مسبقاً وأساليب اختراق محددة.
وأضافت الشركة أن انتشار نسخ نموذج واحد على آلاف الأجهزة المنزلية والتجارية قد يعقّد إيقافه، إذ لن يكون هناك خادم مركزي واحد يمكن تعطيله لإنهاء نشاط جميع النسخ، وحتى إذا كان الانتشار بطيئاً نسبياً، فقد يتطلب القضاء الكامل عليه تعاوناً بين مزودي خدمات الإنترنت، ومصنعي الأجهزة، والجهات المعنية بالأمن السيبراني.
دعوات للتحصين وتحفظات بشأن تعميم النتائج
دعت «أنثروبيك» إلى رفع مستوى حماية أجهزة إنترنت الأشياء، وتحسين إعدادات الأمان الافتراضية، وتطوير وسائل لرصد الأنشطة غير المعتادة في الشبكات، تحسباً لظهور أنظمة قادرة على الانتشار دون إشراف بشري.
في المقابل، أبدى بعض خبراء التقنية تحفظات على تعميم نتائج التجارب على البيئات الفعلية، مشيرين إلى أن الاختبارات نُفذت في ظروف مبسطة وأن بعض الأجهزة المستهدفة جرى إعدادها لتيسير الوصول إليها، وأكدوا أن قدرة نموذج على تشغيل نفسه والتنقل بين أجهزة داخل مختبر لا تعني بالضرورة قدرته على اختراق أجهزة محمية أو الانتشار المستقل على نطاق واسع.
وتعرض الدراسة احتمالاً أمنياً يتمثل في انتقال نماذج الذكاء الاصطناعي مستقبلاً من كونها أدوات قد تُستخدم في تنفيذ هجمات، إلى أنظمة تستطيع تشغيل نفسها والتكيف مع البيئات التقنية والانتشار عبر الشبكات دون تدخل بشري مستمر.

شكرًا لكونك جزءًا من مجتمعنا. اقرأ سياسة التعليقات قبل المشاركة.
التعليقات
جارٍ تحميل النقاش…