


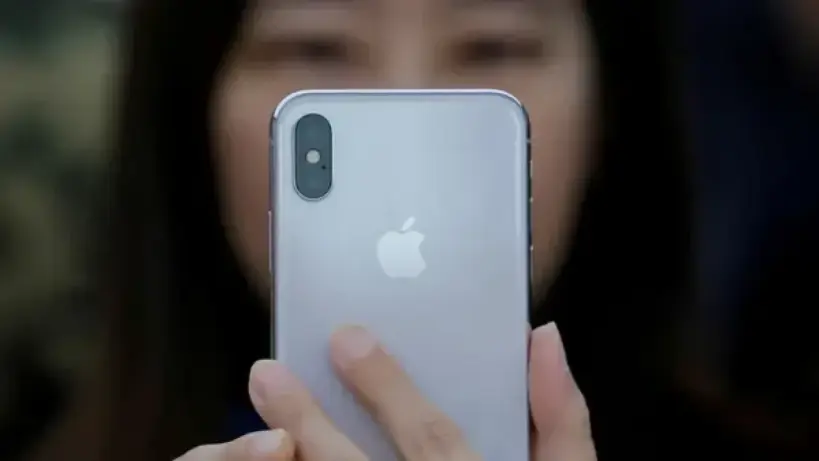
أرسلت شركة أبل دفعة جديدة من إشعارات التهديد لمستخدمي هواتف آيفون في 99 دولة، محذرة من احتمال استهدافهم ببرامج تجسس تجارية متطورة يمكن أن تعمل في بعض الحالات من دون أن يضغط المستخدم على رابط أو يفتح ملفاً، وأكد مسؤولون ألمان أن أعضاء في البرلمان الاتحادي وشخصيات من الحكومة الاتحادية كانوا ضمن من تلقوا هذه الإشعارات.
أبل تحذر مستخدمي آيفون في 99 دولة من هجمات تجسس لا تتطلب تفاعلاً
كندا ألمانيا إسرائيل
الخط
حجم نص الخبر
خطوط عربية
نصائح تقنية مرتبطة بحماية الأجهزة من التجسس
ونصح المكتب الاتحادي الألماني لأمن المعلومات الأشخاص الذين وصلتهم التحذيرات بالتعامل مع أجهزتهم على أساس احتمال تعرضها للاختراق، وفقاً لتقرير نشره موقع International Business Times UK البريطاني.
لكن وصول إشعار من أبل لا يعني، بحد ذاته، أن الهجوم نجح أو أن برنامج تجسس ثبت بالفعل على الجهاز، ولم تعلن الشركة ولا السلطات الألمانية علناً هوية الجهات التي تقف وراء الهجمات المحتملة.
وقالت أبل إن الإشعارات الجديدة رفعت عدد الدول التي نبهت فيها مستخدمين إلى أكثر من 150 دولة منذ عام 2021، من دون أن تنسب هذه الأنشطة إلى جهة محددة.
أعضاء في البرلمان والحكومة الألمانية تلقوا الإشعارات
قال وزير الشؤون الرقمية الألماني كارستن فيلدبرغر إن أعضاء في البرلمان الاتحادي والحكومة الاتحادية تلقوا تحذيرات من أبل بشأن هجمات محتملة تستخدم برامج تجسس تجارية متقدمة.
وبحسب رسالة صادرة عن المكتب الاتحادي لأمن المعلومات واستشهد بها فيلدبرغر، بدأت الإشعارات بالوصول إلى الأجهزة المستهدفة في 29 أكتوبر، وأضاف الوزير، في حديث لقناة «ARD» الألمانية ضمن برنامج «Bericht aus Berlin»، أن الوكالة تحركت سريعاً وتواصلت مع المتضررين لتقديم الإرشادات اللازمة.
ولم تكشف الحكومة الألمانية عن عدد المسؤولين الذين تلقوا التنبيهات، كما لم توضح ما إذا كان المستشار الألماني فريدريش ميرتس بينهم، كذلك، لم تؤكد السلطات إصابة أي جهاز ببرامج تجسس.
ويفصل هذا الأمر بين الاشتباه في الاستهداف وتأكيد الاختراق؛ إذ إن تحذير أبل يدل على احتمال توجيه هجوم إلى مستخدم بعينه، لكنه لا يمثل دليلاً قاطعاً على تثبيت برمجية تجسس في جهازه.
هجمات «زيرو كليك» والإعلانات الخبيثة
تعتمد بعض أدوات التجسس التجارية المتطورة على ثغرات تعرف باسم «Zero-Click»، وهي ثغرات تسمح بزرع شفرات خبيثة عبر استغلال نقاط ضعف في البرامج أو الأجهزة، من دون الحاجة إلى أي إجراء من مالك الهاتف، مثل فتح مرفق أو النقر على رابط.
وفي تقرير نُشر في 15 أكتوبر 2026، عرض مختبر «Citizen Lab» التابع لجامعة تورنتو كيفية استغلال الإعلانات الموجهة عبر الإنترنت لإيصال برامج تجسس إلى أجهزة مستهدفة، ووثق الباحثون عملية أطلقوا عليها اسم «AdFection»، قالوا إنها استخدمت إعلانات خبيثة لاستهداف أجهزة تتبع شبكة «الجزيرة» الإعلامية الدولية.
وربط المختبر العملية ببرنامج التجسس «Candiru»، الذي أعيدت تسميته لاحقاً إلى «Integrity Labs»، كما حدد شركة «Discover-Tech» الإسرائيلية بوصفها جهة ساعدت في توفير البنية الإعلانية التي استُخدمت في الهجمات.
وتناولت التحقيقات هجمات طالت أجهزة تابعة لشبكة «الجزيرة» خلال عامي 2024 و2025، إلا أنها لا تثبت وجود رابط بين تلك العملية وبين إشعارات أبل الأخيرة أو التحذيرات التي تلقاها مسؤولون ألمان.
وتشير هذه النتائج إلى أن عمليات المراقبة قد تستفيد من بنى رقمية يستخدمها الأشخاص في تصفحهم المعتاد للإنترنت، وبحسب نوع برنامج التجسس ومستوى النفاذ الذي يحققه المهاجم، قد يشمل ذلك قراءة الرسائل، والوصول إلى جهات الاتصال وبيانات الموقع، ومراقبة المكالمات، أو تشغيل ميكروفون الهاتف وكاميرته.
كيفية التعامل مع إشعار التهديد من أبل
تصف أبل إشعاراتها بأنها تحذيرات «عالية الثقة» بشأن احتمال استهداف شخص محدد ببرنامج تجسس تجاري متطور، وتقول إن مثل هذه الهجمات تستهدف عادة عدداً محدوداً من الأفراد، وبينهم صحفيون وناشطون وسياسيون ودبلوماسيون.
وقد يظهر الإشعار الصحيح على شاشة قفل آيفون أو داخل تطبيق «الإعدادات»، كما تقول أبل إنها ترسل رسالة بريد إلكتروني إلى العناوين المرتبطة بحساب المستخدم على «Apple Account»، وتعرض تنبيهاً عند تسجيل الدخول إلى موقع account.apple.com.
وتنصح الشركة من يتلقى هذا النوع من الإشعارات بالتحقق منها عبر تسجيل الدخول مباشرة إلى حساب أبل، بدلاً من اتباع روابط تصل في رسائل غير متوقعة، وتؤكد أن إشعارات التهديد الرسمية لا تطلب من المستخدم الضغط على رابط أو تثبيت تطبيق أو ملف تعريف للإعدادات أو فتح ملف أو الإفصاح عن كلمة المرور أو رمز التحقق.
وتوصي أبل أيضاً بالاستعانة بمتخصصين عند الحاجة، ومنهم فريق خط المساعدة للأمن الرقمي التابع لمنظمة «Access Now»، ويمكن للمستخدمين التفكير في تشغيل «وضع الإغلاق» (Lockdown Mode)، وهو إعداد اختياري يقيّد بعض الميزات والاتصالات لتقليل التعرض للهجمات الموجهة شديدة التعقيد.
ومن الإجراءات التي أشارت إليها المادة كذلك تحديث الأجهزة بصورة مستمرة، وتفعيل المصادقة الثنائية، واستخدام كلمات مرور قوية وفريدة، غير أن «وضع الإغلاق» يظل إجراءً وقائياً ولا يزيل برامج التجسس أو يصلح الجهاز إذا كان الاختراق قد وقع بالفعل.
ما رأيك في الخبر؟
شاركنا تفاعلك، أو ساعدنا على تصحيح معلومة.
شكرًا لكونك جزءًا من مجتمعنا. اقرأ سياسة التعليقات قبل المشاركة.
التعليقات
جارٍ تحميل النقاش…