


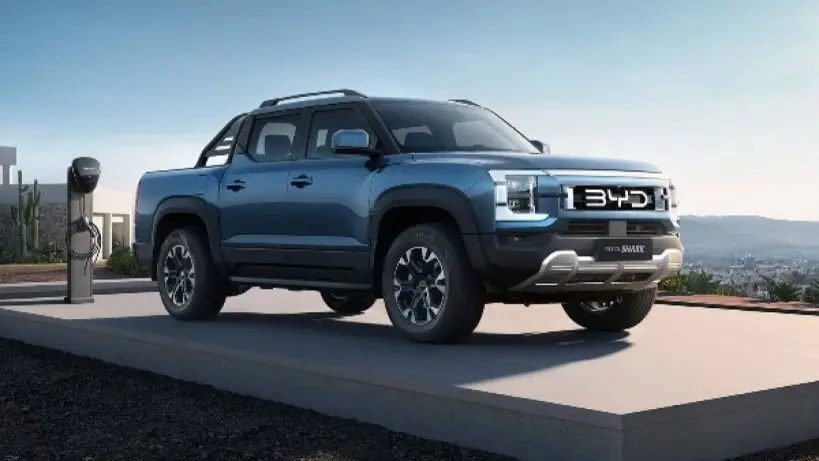
بدأت شركة BYD الصينية تطوير تحديث برمجي أمني لمعالجة ثغرة اكتشفها باحثون في الأمن السيبراني في شاحنة البيك آب «شارك 6» بأستراليا، وجاء ذلك بعد أن تمكن فريق من مختبرات «Fortify Labs» من الوصول إلى بعض أنظمة المركبة والتحكم عن بُعد في عدد من وظائفها.
وقالت المعلومات الواردة إن الشركة فتحت تحقيقًا داخليًا لتقييم الواقعة، كما تراجع طرازاتها الأخرى للتحقق مما إذا كانت تحتاج إلى تحديثات أمنية مماثلة.
مسار الوصول إلى النظام
توصل الباحثون إلى واجهة شاشة المعلومات والترفيه عبر مدخل لم يكن محميًا بكلمة مرور، وأتاح هذا المسار تفعيل وضع تصحيح الأخطاء «ADB»، ثم تثبيت برمجيات خارجية على النظام.
وبحسب الاختبار، أمكن استخدام هذه البرمجيات للتحكم في المصابيح الأمامية ومساحات الزجاج وأقفال الأبواب والنظام الصوتي، إلى جانب الوصول إلى بيانات الموقع الجغرافي والميكروفون داخل المقصورة.
وعُرض الاختبار ضمن تقرير لبرنامج «Four Corners» الأسترالي نُشر في 21 سبتمبر 2026. واستخدم الباحثون شبكة اتصال خارجية لإظهار إمكانية الوصول إلى وحدات التحكم الإلكترونية عبر ناقل البيانات «CAN bus»، من دون إجراء تعديل على البرامج الثابتة للمركبة.
تحديث عبر الهواء بعد الاختبارات
أعلنت «بي واي دي أستراليا» أنها حددت السبب الرئيسي للمشكلة وبدأت إعداد معالجة برمجية مباشرة لإغلاق المسار غير المقصود في شاشة الترفيه.
ومن المقرر إرسال التحديث إلى مالكي «شارك 6» عبر الهواء «OTA» بعد انتهاء الاختبارات والتحقق الفني، وأوضحت الشركة أن هذه المراجعات تستهدف التأكد من سلامة الأنظمة الميكانيكية والكهربائية قبل طرح التحديث.
وأكدت BYD التزامها بمعايير سلامة البرمجيات الدولية، بما في ذلك لائحة «UN R155»، وأضافت أن منافذ الفحص التشخيصي «OBD» مزودة بآليات مصادقة وعزل مادي لحماية بيانات المستخدمين، وأن بيانات العملاء تُخزن محليًا وفق قوانين الخصوصية المعتمدة.
التعليقات
سجّل الدخول لكتابة تعليق