


أعلن شريف حازم، نائب محافظ البنك المركزي المصري للأمن السيبراني، تبني نهج «الثقة الصفرية» ضمن الإصدار الثاني من الإطار التنظيمي للأمن السيبراني في القطاع المالي والمصرفي، في إطار يضم 388 ضابطًا أمنيًا ويربط متطلبات الحماية بمخاطر كل مؤسسة وطبيعة نشاطها وحجم عملياتها.
البنك المركزي المصري يوسع إطار الأمن السيبراني إلى 388 ضابطًا ويعتمد «الثقة الصفرية»
مصر
الخط
حجم نص الخبر
خطوط عربية
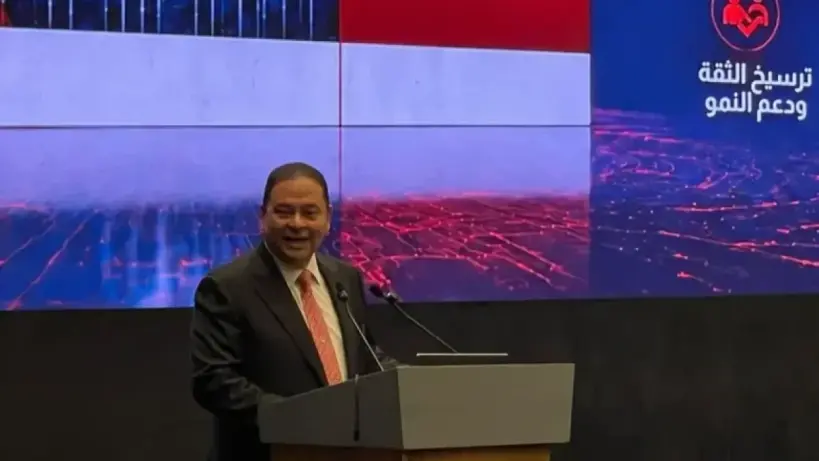
الإطار الجديد يضم 388 ضابطًا أمنيًا للقطاع المالي والمصرفي.
وقال حازم خلال فعاليات معرض «PAFIX 2026» إن الإصدار الجديد يستند إلى أكثر من 38 معيارًا ومرجعًا دوليًا، مقابل خمسة أطر ومعايير في الإصدار الأول، ويتضمن ثمانية نماذج إرشادية للتعامل مع التقنيات الحديثة، ومنها الذكاء الاصطناعي والحوسبة السحابية.
من تقييم موحد إلى متطلبات بحسب المخاطر
بدأ إعداد الإصدار الأول عام 2022، بعد تكليف البنك المركزي بقياس قدرته وقدرة البنوك على مواجهة الهجمات السيبرانية، في وقت كانت المؤسسات المصرفية تطبق معايير وضوابط مختلفة. وجمع الإطار الأول متطلبات من خمسة أطر ومعايير دولية، بينها «PCI DSS» و«ISO 27001»، في مرجع موحد ضم 238 معيارًا لأمن المعلومات.
وبحسب حازم، راجعت شركة «مانديانت» المتخصصة في الاستجابة للحوادث السيبرانية تلك المعايير للتأكد من قابليتها للتطبيق، قبل استخدامها لتقييم 38 مؤسسة مصرفية خلال ثمانية أشهر. كما خُصصت عشرة أشهر أخرى لمراجعة الخطط التصحيحية التي أعدتها المؤسسات لمعالجة الفجوات التي كشف عنها التقييم.
وأوضح أن التقييم يستند إلى ثلاثة محاور هي الكوادر البشرية والعمليات والتكنولوجيا، مع إلزام المؤسسات بتقديم أدلة فنية على تطبيق الضوابط وفاعليتها، مثل إعدادات جدران الحماية، بدل الاكتفاء بالسياسات المكتوبة. ويمتد نطاق الإطار إلى شركات الدفع ومؤسسات عاملة في سوق الأوراق المالية، إلى جانب البنوك.
«الثقة الصفرية» وتدرج الضوابط
قال حازم إن نهج «الثقة الصفرية» يشمل الضوابط الـ388 في الإصدار الثاني، ويقوم على عدم منح المستخدمين أو الأنظمة صلاحيات وصول تلقائية، بل التحقق من الهوية والصلاحيات قبل إتاحة الوصول إلى البيانات والموارد.
ولا يطبق الإطار المطور المتطلبات بالطريقة نفسها على كل الجهات، وفقًا لتصريحات حازم؛ إذ يراعي حجم الأعمال ونوع الخدمات ومستوى التعرض للمخاطر.
ولذلك تختلف متطلبات بنك كبير عن تلك التي قد تواجه شركة صرافة صغيرة. كما يوضح الإطار مخاطر عدم تطبيق كل ضابط ويقدم أدلة إرشادية لفرق العمل بشأن التنفيذ.
وأشار إلى أن هذا التدرج يكتسب أهمية مع دخول البنوك الرقمية إلى السوق المصرية، نظرًا لاعتمادها الكامل على الإنترنت في تقديم الخدمات وتنفيذ العمليات.
الذكاء الاصطناعي والتشفير المقاوم للحوسبة الكمية
يتضمن الإصدار الثاني نماذج إرشادية مرتبطة بتطبيقات الذكاء الاصطناعي والحوسبة الكمية، في ضوء ما قد تفرضه هذه التقنيات من تحديات لحماية البيانات والأنظمة والمعاملات. وقال حازم إن الإطار يقدم إرشادات للاستعداد للانتقال إلى تقنيات تشفير مقاومة لهجمات الحوسبة الكمية، بما يدعم التخطيط لتحديث أنظمة التشفير المستخدمة في الخدمات والمعاملات.
وأضاف أن البنك المركزي استعان بشركة «PwC» لمراجعة المعايير الجديدة، وأن الإصدار الثاني يستخدم نموذج «CRMM» لقياس نضج إدارة المخاطر السيبرانية بدلًا من نموذج «CMMI» المستخدم في الإصدار الأول. ويستهدف النموذج الجديد مساعدة المؤسسات على تحديد فجواتها وترتيب أولويات الاستثمار في الحماية الرقمية بحسب المخاطر.
تدريب عبر محاكاة الهجمات
تشمل خطط رفع الجاهزية تدريب فرق أمن المعلومات في البنوك عبر محاكاة هجمات سيبرانية لقياس سرعة اكتشاف الهجمات والاستجابة لها وتحديد المهارات التي تحتاج إلى تطوير. وقال حازم إن المعهد المصرفي المصري يمكن أن يسهم ببرامج تدريبية متخصصة تستند إلى الاحتياجات التي تكشف عنها التقييمات واختبارات الجاهزية.
وربط نائب المحافظ تطوير الحماية السيبرانية بتعزيز ثقة العملاء في حماية أموالهم وبياناتهم وفي الخدمات المالية الرقمية، مشددًا على أهمية بناء الكفاءات المحلية في رصد الهجمات والتصدي لها وحماية البنية التحتية المالية.
ما رأيك في الخبر؟
شاركنا تفاعلك، أو ساعدنا على تصحيح معلومة.
شكرًا لكونك جزءًا من مجتمعنا. اقرأ سياسة التعليقات قبل المشاركة.
التعليقات
جارٍ تحميل النقاش…