

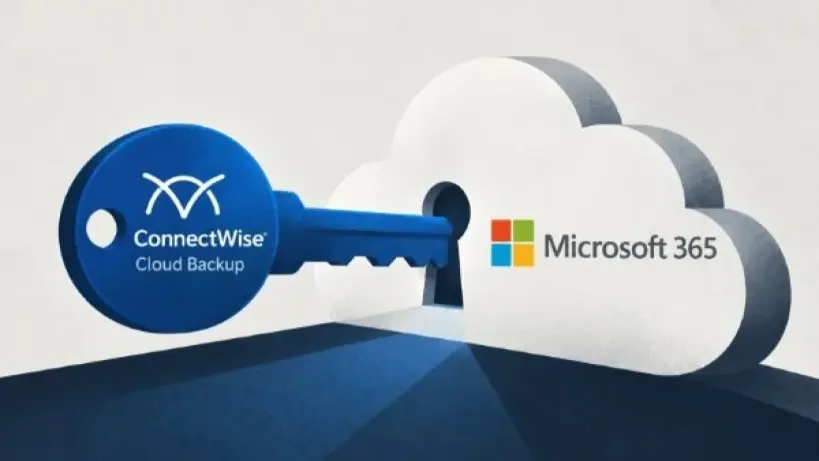
حذر باحثون في الأمن السيبراني من هجوم إلكتروني استهدف حسابات 173 شركة مسجلة في خدمة النسخ الاحتياطي ConnectWise Cloud Backup، بعدما استغل مهاجمون بيانات اعتماد مسروقة للوصول إلى أنظمة مرتبطة بخدمات مايكروسوفت 365 السحابية.
وبحسب تقرير نشره موقع ذا هاكر نيوز التقني، فإن الهجوم ارتبط بتطبيق ConnectWise المستخدم في حفظ نسخ من ملفات الشركات ومحادثات الموظفين ضمن بيئة مايكروسوفت 365. وبحكم طبيعة عمله، يمتلك التطبيق صلاحيات تمكّنه من الوصول إلى البريد الإلكتروني والملفات والمحادثات.
دخول متسلسل إلى حسابات الشركات
قال باحثون من شركة هانتريس الأمنية إن العملية لم تكن عشوائية، إذ استخدم المهاجمون أجهزة حاسوب مبرمجة لتنفيذ عمليات دخول متتابعة وسريعة إلى حسابات الشركات التي تستخدم الخدمة، ما أدى إلى استهداف 173 شركة خلال فترة قصيرة.
وأتاح الاستيلاء على كلمات المرور الخاصة بالتطبيق للمهاجمين الوصول إلى البيانات التي يستطيع التطبيق قراءتها، بما في ذلك الرسائل والملفات والمحادثات، بصلاحيات مماثلة لتلك الممنوحة للخدمة داخل حسابات الشركات.
صلاحيات إدارية في بعض الحالات
أفاد الباحثون بأن المهاجمين لم يقتصروا في بعض الحالات على الاطلاع على البيانات، بل عدّلوا الأذونات داخل الأنظمة ومنحوا أنفسهم دور «المسؤول العام» (Global Administrator).
وتمنح هذه الصلاحية سيطرة واسعة على النظام، وقد تظل مؤثرة حتى في حال تغيير كلمات المرور أو إزالة التطبيق الذي استُخدم في الاختراق، وفقاً لما ورد في التقرير.
إيقاف مؤقت للخدمة ومراجعة السجلات
استجابت ConnectWise بإيقاف خدمة النسخ الاحتياطي مؤقتاً أثناء التحقيق ومعالجة المشكلة، وقالت إنها تعمل مع مايكروسوفت لتتبع مصدر الهجوم.
ونصح خبراء الأمن الشركات ومسؤولي التقنية بإيقاف التطبيق، ومراجعة سجلات الدخول للبحث عن حسابات غير مألوفة أو نشاط غير اعتيادي خلال الأيام القليلة الماضية، إلى جانب تغيير كلمات المرور الحساسة لتعزيز حماية البيانات.
شكرًا لكونك جزءًا من مجتمعنا. اقرأ سياسة التعليقات قبل المشاركة.
التعليقات
جارٍ تحميل النقاش…