

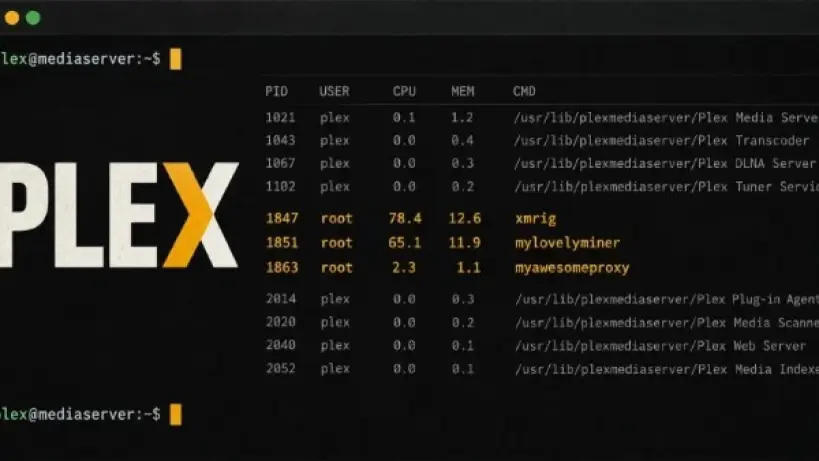
حذّر خبراء في أمن المعلومات مستخدمي برنامج وتطبيق «بليكس» (Plex) المخصص لتنظيم ملفات الوسائط المتعددة، من استغلال قراصنة لثغرات أمنية تسمح باختراق خوادم المستخدمين والسيطرة على أجهزتهم، واستخدامها في تعدين العملات الرقمية أو تمرير أنشطة مشبوهة عبر الإنترنت.
وبحسب تقرير نشره موقع «ذا هاكر نيوز» المتخصص، ترتبط الهجمات بأربع ثغرات أمنية مترابطة تحمل اسم «بليكس 2 شيل» (Plex2Shell)، وبدأ استغلالها بصورة مكثفة بعد يوم واحد من نشر تفاصيلها علناً.
دخول إلى الخادم دون كلمات مرور
تتيح العيوب البرمجية للمهاجم الوصول إلى خادم «بليكس» الخاص بالمستخدم من دون الحاجة إلى كلمات مرور، وبعد الاختراق، يستطيع إرسال أوامر تشغيل عن بُعد وتنزيل برمجيات خبيثة تمنحه قدرة على التحكم بالجهاز وتغيير مسار البيانات داخله.
وأوضح التقرير أن البرمجيات الخبيثة التي تُزرع على الأجهزة المصابة تُستخدم في مسارين، الأول يعتمد على برنامج باسم «ماي لافلي ماينر» (mylovelyminer)، الذي يستغل قدرة الجهاز وسرعته لتعدين العملات الرقمية المشفرة لحساب المهاجم.
وقد يؤدي هذا الاستخدام، وفق ما ورد في التقرير، إلى تراجع أداء الجهاز وارتفاع حرارته نتيجة استهلاك موارده في عمليات التعدين.
تحويل الأجهزة إلى خوادم وسيطة
المسار الثاني يتمثل في تثبيت برنامج «ماي أوسوم بروكسي» (myawesomeproxy)، الذي يحول الجهاز المخترق إلى خادم وسيط مخفي، ويستطيع القراصنة عبره تمرير أنشطتهم على الإنترنت دون إظهار هويتهم الحقيقية.
وأشار التقرير إلى ظهور شكاوى حديثة على منصة «ريديت» (Reddit) من مستخدمين قالوا إن أجهزتهم تعرضت للاختراق بواسطة برمجية التعدين المرتبطة بهذه الهجمات.
تحديث أمني متاح
وكانت شركة «بليكس» قد أصدرت في بداية أغسطس الماضي تحديثاً أمنياً لمعالجة المشكلة، يحمل الرقم 1.43.3.10861. وينصح الخبراء مستخدمي البرنامج بتثبيت أحدث إصدار متاح فوراً، بهدف سد الثغرات الأمنية وحماية الأجهزة والبيانات من الاختراق.
المصدر: صدى البلد
شكرًا لكونك جزءًا من مجتمعنا. اقرأ سياسة التعليقات قبل المشاركة.
التعليقات
جارٍ تحميل النقاش…